Microsoft Security Baseline prüfen – automatisch und täglich aktuell
Microsoft veröffentlicht für jede Windows-Version eine Security Baseline: Hunderte empfohlene Sicherheitseinstellungen. BestPractices Boost vergleicht Ihre Clients und Server damit, zeigt jede Abweichung mit Soll- und Ist-Wert und setzt Best Practices auf Ihre Anweisung um – mit Rückgängig.
Kein Microsoft-Produkt – wir befassen uns ausschließlich mit den Microsoft Best Practices.
Was ist die Microsoft Security Baseline?
Die Security Baselines sind Microsofts offizielle Empfehlungen für sichere Einstellungen von Windows 10/11, Windows Server, Microsoft Edge und Microsoft 365 Apps. Microsoft stellt sie im Security Compliance Toolkit als Gruppenrichtlinien-Sicherung bereit: Registry-Werte, Kontorichtlinien, Benutzerrechte und erweiterte Überwachung. Sie gelten als Mindeststandard – wer sie ignoriert, lässt bekannte Angriffswege offen.
Das Problem: manuell prüfen dauert Tage
Policy Analyzer, Excel-Tabellen und gpresult: Wer eine Baseline von Hand mit einem Rechner vergleicht, braucht Stunden – pro Gerät und bei jeder neuen Baseline erneut. Neue Windows-Versionen bringen neue Empfehlungen, und niemand meldet, wenn ein Rechner wieder abweicht.
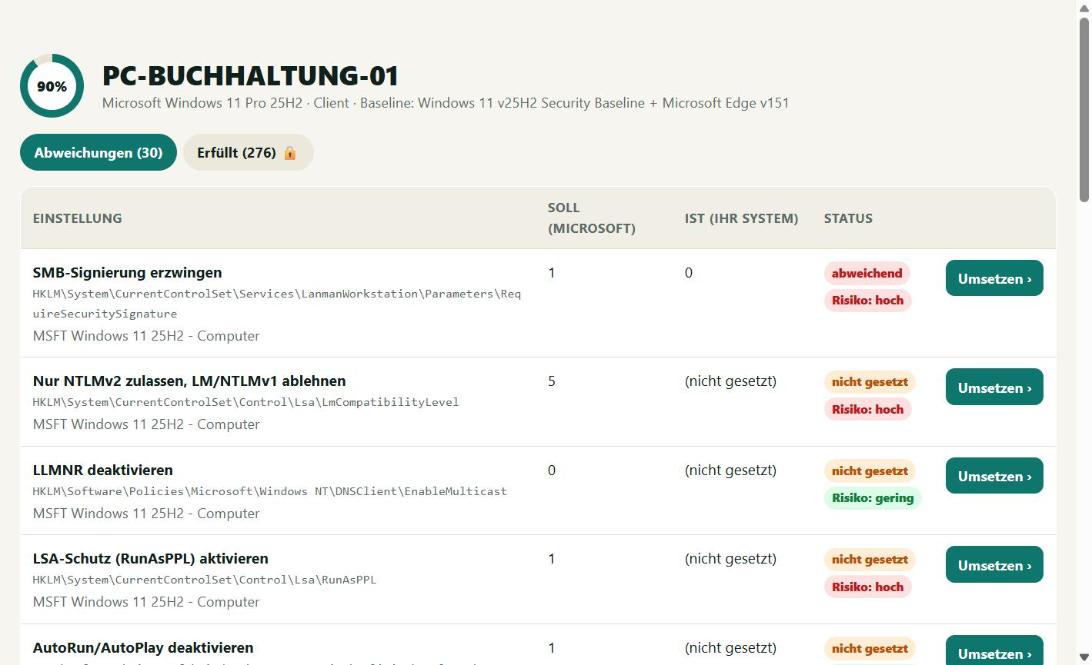
Die Lösung: Agent installieren, Ergebnis sehen
Der kleine Windows-Agent liest die tatsächlichen Werte aus und meldet sie verschlüsselt an das Portal. BestPractices Boost lädt täglich die neuesten Microsoft-Baselines, wählt automatisch die passende (Client, Mitgliedsserver, Domänencontroller, Edge, Office) und zeigt den Erfüllungsgrad je Gerät. Neue Abweichungen kommen per E-Mail.
Umsetzen mit ehrlicher Warnung – und Rückgängig
Zu jeder Einstellung erklärt BestPractices Boost, was sie bewirkt und welche Probleme auftreten können. Erst nach Ihrer Bestätigung wird umgesetzt; der vorherige Wert wird gesichert und lässt sich per Klick wiederherstellen. Wo das technisch nicht vollständig geht (z. B. UEFI-gesperrte Einstellungen), warnt die Software besonders deutlich.
Häufige Fragen
Welche Microsoft Security Baselines werden geprüft?
Windows 10 22H2, Windows 11 (aktuelle Versionen), Windows Server 2016, 2019, 2022 und 2025 (Mitgliedsserver und Domänencontroller), Microsoft Edge und Microsoft 365 Apps for Enterprise. Neue Baselines werden täglich automatisch übernommen.
Ist die Prüfung kostenlos?
Ja. Im kostenlosen Tarif sehen Sie alle Abweichungen für bis zu 3 Geräte – ohne Kreditkarte. Umsetzen per Knopfdruck, Prüfberichte und unbegrenzt Geräte gibt es ab dem Tarif Admin.
Ist eine Baseline vollständige Sicherheit?
Nein. Die Baseline ist ein Mindeststandard – darunter geht gar nicht. Updates, Datensicherung, Virenschutz und Schulung ersetzt sie nicht. Die Verantwortung für jede Änderung bleibt beim Administrator.
Weitere Themen
Microsoft Best Practices als fertige Gruppenrichtlinien exportieren: eine GPO je Rolle, Import per PowerShell in die Domäne oder lokal per LGPO – mit Warnung, was nach dem Entfernen gesetzt bleibt. Prüfbericht für Versicherung & NIS2 ›
Prüfbericht als PDF: Erfüllungsgrad der Microsoft Security Baselines je Gerät, Abweichungen, umgesetzte Änderungen und begründete Ausnahmen – mit Berichtsnummer und öffentlich prüfbarem Prüfwert. Für IT-Dienstleister (MSP) ›
Für IT-Dienstleister: Windows-Härtung aller Kunden nach Microsoft Security Baseline prüfen und umsetzen – Kunden sauber getrennt, Agent-Schlüssel je Kunde, Prüfberichte als Zusatzleistung. Ab 87 € im Monat. Aktuelle Microsoft Security Baselines ›
Alle aktuell geladenen Microsoft Security Baselines mit Stand und Anzahl der Regeln.
Ein Muss für alle Administratoren und IT-Dienstleister.
Agent starten, Ergebnis ansehen, Best Practices umsetzen. Einfacher geht es nicht.