Microsoft Security Baseline als Gruppenrichtlinie ausrollen
In einer Domäne gehören Sicherheitseinstellungen in Gruppenrichtlinien. BestPractices Boost erkennt, welche GPO eine Einstellung setzt, sperrt lokales Umsetzen bei Konflikten und exportiert die fehlenden Best Practices als fertige GPOs – eine je Rolle, wie bei Microsoft.
Kein Microsoft-Produkt – wir befassen uns ausschließlich mit den Microsoft Best Practices.
Welche GPO überschreibt meine Einstellung?
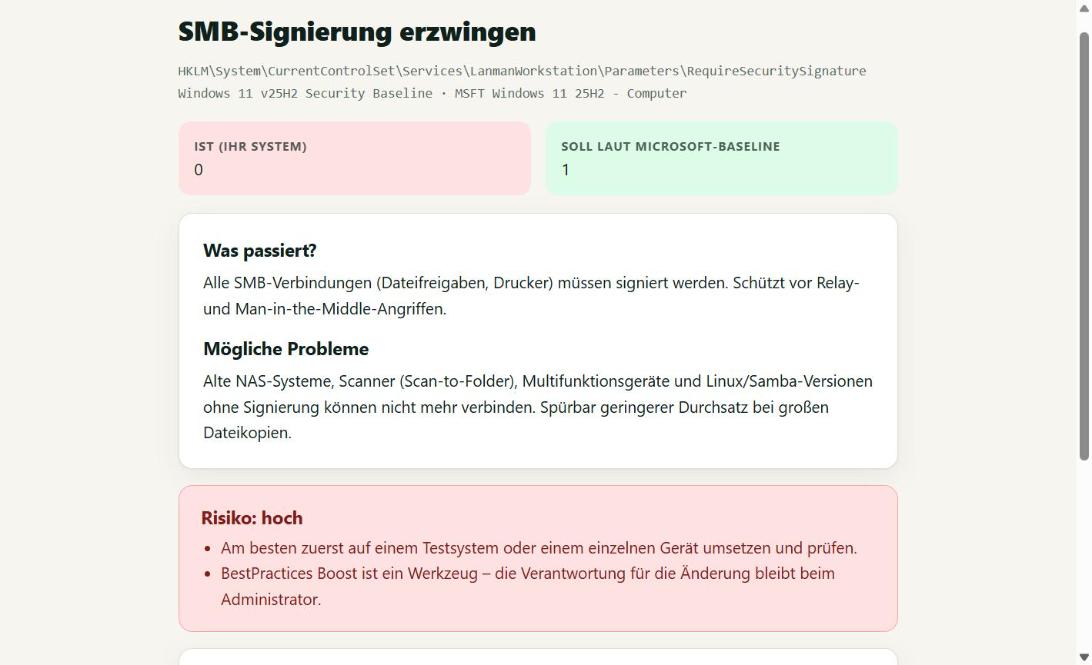
Der Agent liest die angewendeten Gruppenrichtlinien des Rechners aus. Bei jeder Einstellung sehen Sie, ob sie lokal gesetzt ist oder von welcher GPO sie kommt. Setzt eine vorhandene GPO einen abweichenden Wert, ist „Umsetzen“ gesperrt – die lokale Änderung würde beim nächsten gpupdate ohnehin überschrieben. Diese Anzeige gibt es in allen Tarifen.
Export: eine GPO je Rolle
Wählen Sie Kunde, Gerät oder alle Geräte und als Inhalt die offenen Abweichungen oder die vollständige Baseline. Sie erhalten je eine GPO für Clients, Mitgliedsserver und Domänencontroller – mit Registry.pol, Sicherheitsvorlage (GptTmpl.inf) und erweiterter Überwachung (audit.csv), im selben Format wie das Microsoft Security Compliance Toolkit. Begründete Ausnahmen bleiben außen vor.
Import per PowerShell – unverknüpft, Sie entscheiden
Das mitgelieferte Skript legt die GPOs in der Domäne an, deaktiviert die Benutzerkonfiguration und verknüpft nichts ohne Ihre Angabe. Empfohlene WMI-Filter stehen dabei. Für Rechner ohne Domäne wendet dasselbe Skript die passende GPO per LGPO.exe lokal an und sichert vorher die lokale Richtlinie.
Ehrlich beim Rückgängigmachen
Eine GPO-Verknüpfung zu entfernen, nimmt nicht alles zurück: Sicherheitsrichtlinien, Benutzerrechte, Überwachung und Registry-Werte außerhalb von …\Policies bleiben auf den Rechnern gesetzt. BestPractices Boost zählt diese Einstellungen in der Vorschau und markiert jede einzelne in der mitgelieferten Liste.
Häufige Fragen
Was kostet der Gruppenrichtlinien-Export?
Der Zusatz „inkl. Gruppenrichtlinien“ kostet 15 € je Benutzer und Monat zusätzlich (inkl. MwSt.): Admin 64 € im Monat, Dienstleister ab 132 € im Monat (mind. 3 Benutzer). Er ist monatlich kündbar.
Brauche ich das Security Compliance Toolkit?
Für den Domänen-Import nicht – es genügt die Gruppenrichtlinienverwaltung (GPMC). Nur für Rechner ohne Domäne benötigen Sie LGPO.exe, das Microsoft im Security Compliance Toolkit kostenlos bereitstellt.
Werden meine vorhandenen GPOs verändert?
Nein. Es werden neue GPOs angelegt; vorhandene bleiben unangetastet. Gibt es bereits eine GPO mit gleichem Namen, wird sie übersprungen.
Weitere Themen
Microsoft Security Baselines automatisch prüfen: Soll/Ist-Vergleich für Windows 11, Windows Server 2016–2025, Edge und Microsoft 365 Apps – täglich aktuell, Abweichungen per Klick umsetzen. Prüfbericht für Versicherung & NIS2 ›
Prüfbericht als PDF: Erfüllungsgrad der Microsoft Security Baselines je Gerät, Abweichungen, umgesetzte Änderungen und begründete Ausnahmen – mit Berichtsnummer und öffentlich prüfbarem Prüfwert. Für IT-Dienstleister (MSP) ›
Für IT-Dienstleister: Windows-Härtung aller Kunden nach Microsoft Security Baseline prüfen und umsetzen – Kunden sauber getrennt, Agent-Schlüssel je Kunde, Prüfberichte als Zusatzleistung. Ab 87 € im Monat. Aktuelle Microsoft Security Baselines ›
Alle aktuell geladenen Microsoft Security Baselines mit Stand und Anzahl der Regeln.
Ein Muss für alle Administratoren und IT-Dienstleister.
Agent starten, Ergebnis ansehen, Best Practices umsetzen. Einfacher geht es nicht.